Domain verweilzeit.de kaufen?
Wir ziehen mit dem Projekt
verweilzeit.de um.
Sind Sie am Kauf der Domain
verweilzeit.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain verweilzeit.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Neueste Erfindungen und Erfahrungen auf den Gebieten der praktischen Technik, Elektrotechnik, der Gewerbe, Industrie, Chemie, der Land undNeueste Erfindungen Und Erfahrungen Auf Den Gebieten Der Praktischen Technik, Elektrotechnik, Der Gewerbe, Industrie, Chemie, Der Land Und Hauswirthschaft, Taschenbuch Von Theodor Koller, Hansebooks, 978-3-7428-1053-3, Seitenanzahl: 64439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Barheine, Barbara: Natur und Technik - Chemie - Gesamtband - Schülerbuch - Rheinland-PfalzNatur und Technik - Chemie - Gesamtband - Schülerbuch - Rheinland-Pfalz , Klare Struktur Zu jeder Unterrichtseinheit gibt es mindestens eine Basis- und eine Materialseite: Basisseiten vermitteln fachliche Inhalte leicht verständlich und übersichtlich. Mit aussagekräftigen Abbildungen, überschaubaren Texten, Merksätzen, einer Lernwörterbox und differenzierten Aufgaben verstehen und verinnerlichen die Schüler/-innen den Stoff. Materialseiten bieten Schülerversuche und materialgebundene Aufgaben. Damit lassen sich Kompetenzen schüler- und handlungsorientiert erwerben und anwenden. Verschiedene Lernniveaus und die Neigungen Einzelner werden durch die Vielfalt dieser Materialien berücksichtigt. Hinzu kommen gezielt eingebundene Sonderseiten: Methodenseiten leiten Schritt für Schritt an. Die Erweitern und Vertiefen-Seiten sind optimal zur Differenzierung. Zusammenfassungsseiten bieten das Wichtigste zur Wiederholung. Teste dich!-Seiten liefern Aufgaben zur selbstständigen Kompetenzüberprüfung. , Zündschlösser > Elektro- & Zündungssensoren & -schalter , Auflage: 1. Auflage, Nachdruck, Erscheinungsjahr: 201601, Produktform: Leinen, Titel der Reihe: Natur und Technik - Chemie Neubearbeitung - Baden-Württemberg##, Autoren: Barheine, Barbara~Becker, Kurt~Gaus, Markus~Gutmann, Anita~Kuck, Carsten~Lauer, Christian~Löffelhardt, Martin~Wlotzka, Petra~Zolobczuk, Alexander, Auflage: 22001, Auflage/Ausgabe: 1. Auflage, Nachdruck, Seitenzahl/Blattzahl: 292, Abbildungen: zahlreiche Abbildungen, Keyword: Chemie;Gesamtschule;Integrierte Gesamtschule;Realschule;Sekundarschule;Sekundarschule (alle kombinierten Haupt- und Realschularten);Schulbücher;Lehrwerke, Fachschema: Chemie / Schulbuch~Rheinland-Pfalz, Bildungsmedien Fächer: Chemie, Region: Rheinland-Pfalz, Bildungszweck: für die Sekundarstufe I~Für die Mittelschule~Für die Realschule plus~Für die Integrierte Gesamtschule~For vocational education and training~Für die Gesamtschule, Altersempfehlung / Lesealter: 23, Genaues Alter: GES, Warengruppe: HC/Schulbücher, Fachkategorie: Schule und Lernen: Chemie, Thema: Verstehen, Schulform: GES RES SEK, Bundesländer: RP, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Cornelsen Verlag GmbH, Verlag: Cornelsen Verlag GmbH, Verlag: Cornelsen Verlag, Warnhinweis für Spielzeuge: Keine Warnhinweise, Länge: 269, Breite: 197, Höhe: 19, Gewicht: 757, Produktform: Gebunden, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0014, Tendenz: +1, Schulform: Gesamtschule, Realschule, Sekundarschule (alle kombinierten Haupt- und Realschularten), Bundesländer: Rheinland-Pfalz, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,35,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ultramedic Erste-Hilfe-Koffer ultraBOX CHEMIE, DIN 13157, Zusatz für Chemie-IndustrieDIN 13157 Füllung für Betriebe mit bis zu 50 Beschäftigten Mit umfangreicher Zusatzausstattung speziell für Chemie-Branche Bis zu 5 Jahre Haltbarkeit aller sterilen DIN Verbandstoffe Ideal auch für Schulen, Kindergärten & sonstige Einrichtungen Maße: (BxHxT) 43 x 30 x 14,5 cm Schlagfestes, form- und temperaturbeständiges Gehäuse Transparente Abdeckplatten schützen die Füllung Variable Inneneinteilung, Tragegriff & leichtgängige Drehverschlüsse Mit Wandhalterung Merkmale: Füllung: DIN 13157 Einsatzbereich: Baustelle, Betrieb, Chemie, Werkstatt Warnhinweise: Signalwort: Gefahr H222: Extrem entzündbares Aerosol. H229: Behälter steht unter Druck: kann bei Erwärmung bersten. H315: Verursacht Hautreizungen. H317: Kann allergische Hautreaktionen verursachen. H319: Verursacht schwere Augenreizung. Hinweis: Kühlspray sicher verwenden. Vor Gebrauch stets Kennzeichnung und Produktinformation lesen.123,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Von der Prozess-Analyse zum Prozess-Controlling, Taschenbuch von , Springer Fachmedien Wiesbaden GmbH, 978-3-658-13170-8Von Der Prozess-analyse Zum Prozess-controlling, Taschenbuch Von, Springer Fachmedien Wiesbaden Gmbh, 978-3-658-13170-8, Seitenanzahl: 18844,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Neueste Erfindungen und Erfahrungen auf den Gebieten der praktischen Technik, Elektrotechnik, der Gewerbe, Industrie, Chemie, der Land undNeueste Erfindungen Und Erfahrungen Auf Den Gebieten Der Praktischen Technik, Elektrotechnik, Der Gewerbe, Industrie, Chemie, Der Land Und Hauswirthschaft, Taschenbuch Von Theodor Koller, Hansebooks, 978-3-7428-1053-3, Seitenanzahl: 64439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Barheine, Barbara: Natur und Technik - Chemie - Gesamtband - Schülerbuch - Rheinland-PfalzNatur und Technik - Chemie - Gesamtband - Schülerbuch - Rheinland-Pfalz , Klare Struktur Zu jeder Unterrichtseinheit gibt es mindestens eine Basis- und eine Materialseite: Basisseiten vermitteln fachliche Inhalte leicht verständlich und übersichtlich. Mit aussagekräftigen Abbildungen, überschaubaren Texten, Merksätzen, einer Lernwörterbox und differenzierten Aufgaben verstehen und verinnerlichen die Schüler/-innen den Stoff. Materialseiten bieten Schülerversuche und materialgebundene Aufgaben. Damit lassen sich Kompetenzen schüler- und handlungsorientiert erwerben und anwenden. Verschiedene Lernniveaus und die Neigungen Einzelner werden durch die Vielfalt dieser Materialien berücksichtigt. Hinzu kommen gezielt eingebundene Sonderseiten: Methodenseiten leiten Schritt für Schritt an. Die Erweitern und Vertiefen-Seiten sind optimal zur Differenzierung. Zusammenfassungsseiten bieten das Wichtigste zur Wiederholung. Teste dich!-Seiten liefern Aufgaben zur selbstständigen Kompetenzüberprüfung. , Zündschlösser > Elektro- & Zündungssensoren & -schalter , Auflage: 1. Auflage, Nachdruck, Erscheinungsjahr: 201601, Produktform: Leinen, Titel der Reihe: Natur und Technik - Chemie Neubearbeitung - Baden-Württemberg##, Autoren: Barheine, Barbara~Becker, Kurt~Gaus, Markus~Gutmann, Anita~Kuck, Carsten~Lauer, Christian~Löffelhardt, Martin~Wlotzka, Petra~Zolobczuk, Alexander, Auflage: 22001, Auflage/Ausgabe: 1. Auflage, Nachdruck, Seitenzahl/Blattzahl: 292, Abbildungen: zahlreiche Abbildungen, Keyword: Chemie;Gesamtschule;Integrierte Gesamtschule;Realschule;Sekundarschule;Sekundarschule (alle kombinierten Haupt- und Realschularten);Schulbücher;Lehrwerke, Fachschema: Chemie / Schulbuch~Rheinland-Pfalz, Bildungsmedien Fächer: Chemie, Region: Rheinland-Pfalz, Bildungszweck: für die Sekundarstufe I~Für die Mittelschule~Für die Realschule plus~Für die Integrierte Gesamtschule~For vocational education and training~Für die Gesamtschule, Altersempfehlung / Lesealter: 23, Genaues Alter: GES, Warengruppe: HC/Schulbücher, Fachkategorie: Schule und Lernen: Chemie, Thema: Verstehen, Schulform: GES RES SEK, Bundesländer: RP, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Cornelsen Verlag GmbH, Verlag: Cornelsen Verlag GmbH, Verlag: Cornelsen Verlag, Warnhinweis für Spielzeuge: Keine Warnhinweise, Länge: 269, Breite: 197, Höhe: 19, Gewicht: 757, Produktform: Gebunden, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0014, Tendenz: +1, Schulform: Gesamtschule, Realschule, Sekundarschule (alle kombinierten Haupt- und Realschularten), Bundesländer: Rheinland-Pfalz, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,35,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Ultramedic Erste-Hilfe-Koffer ultraBOX CHEMIE, DIN 13157, Zusatz für Chemie-IndustrieDIN 13157 Füllung für Betriebe mit bis zu 50 Beschäftigten Mit umfangreicher Zusatzausstattung speziell für Chemie-Branche Bis zu 5 Jahre Haltbarkeit aller sterilen DIN Verbandstoffe Ideal auch für Schulen, Kindergärten & sonstige Einrichtungen Maße: (BxHxT) 43 x 30 x 14,5 cm Schlagfestes, form- und temperaturbeständiges Gehäuse Transparente Abdeckplatten schützen die Füllung Variable Inneneinteilung, Tragegriff & leichtgängige Drehverschlüsse Mit Wandhalterung Merkmale: Füllung: DIN 13157 Einsatzbereich: Baustelle, Betrieb, Chemie, Werkstatt Warnhinweise: Signalwort: Gefahr H222: Extrem entzündbares Aerosol. H229: Behälter steht unter Druck: kann bei Erwärmung bersten. H315: Verursacht Hautreizungen. H317: Kann allergische Hautreaktionen verursachen. H319: Verursacht schwere Augenreizung. Hinweis: Kühlspray sicher verwenden. Vor Gebrauch stets Kennzeichnung und Produktinformation lesen.123,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Von der Prozess-Analyse zum Prozess-Controlling, Taschenbuch von , Springer Fachmedien Wiesbaden GmbH, 978-3-658-13170-8Von Der Prozess-analyse Zum Prozess-controlling, Taschenbuch Von, Springer Fachmedien Wiesbaden Gmbh, 978-3-658-13170-8, Seitenanzahl: 18844,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
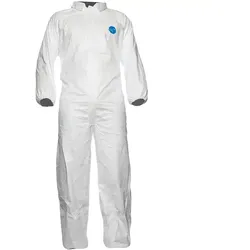
Chemie-Schutzoverall Typ 5/6 "Tyvek® Industrie" - S - WeißChemie-Schutzoverall Typ 5/6 „Tyvek® 500 Industry“ – DuPont® weiß Der Chemie-Schutzoverall Typ 5/6 „Tyvek® 500 Industry“ von DuPont® ist ein zuverlässiger Begleiter für Arbeiten in gefährlichen Umgebungen. Der Overall ist aus dem bewährten Tyvek®-Material gefertigt, welches umfassenden Schutz gegen Chemikalienspritzer und Partikel bietet. Zudem ist er antistatisch ausgerüstet. Der Anzug ist dabei geräumig geschnitten, um ein hohes Maß an Bewegungsfreiheit und genügend Platz für Unterbekleidung zu bieten. Verschlossen wird er dabei über einen durchgehenden Frontreißverschluss, welcher mit einer schützenden Abdeckleiste versehen ist. Diese endet in einem klassischen Umlegekragen. Dank elastischen Bündchen an der Taille und den Ärmeln sitzt die Kombination auch bei viel Bewegung sicher. Besonderheiten Leichtes und atmungsaktives Tyvek® 500-Gewebe Antistatisch, bietet Schutz vor Partikeln und Flüssigkeitsspritzern Durchgehender Frontreißverschluss mit Abdeckleiste Klassischer Umlegekragen Elastische Bündchen an Taille und Ärmeln Spezifikationen Obermaterial: Tyvek® 500 Normen: PSA Cat. III EN ISO 13982 EN 13034 EN 1073-2 EN 1149 Verpackungseinheiten: 25 Stück pro Karton9,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Neueste Erfindungen und Erfahrungen auf den Gebieten der praktischen Technik, Elektrotechnik, der Gewerbe, Industrie, Chemie, der Land undNeueste Erfindungen Und Erfahrungen Auf Den Gebieten Der Praktischen Technik, Elektrotechnik, Der Gewerbe, Industrie, Chemie, Der Land Und Hauswirthschaft, Taschenbuch Von Theodor Koller, Hansebooks, 978-3-7411-1712-1, Seitenanzahl: 59636,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.